سترونج ستوديو - منتج حصري
ttkit_clean - نظام إنشاء حسابات تيك توك الاحترافي
السعر
1,500 US$
طرق الدفع
كريبتو فقط
السعر
طرق الدفع
نظام متكامل مع الدعم التقني الكامل
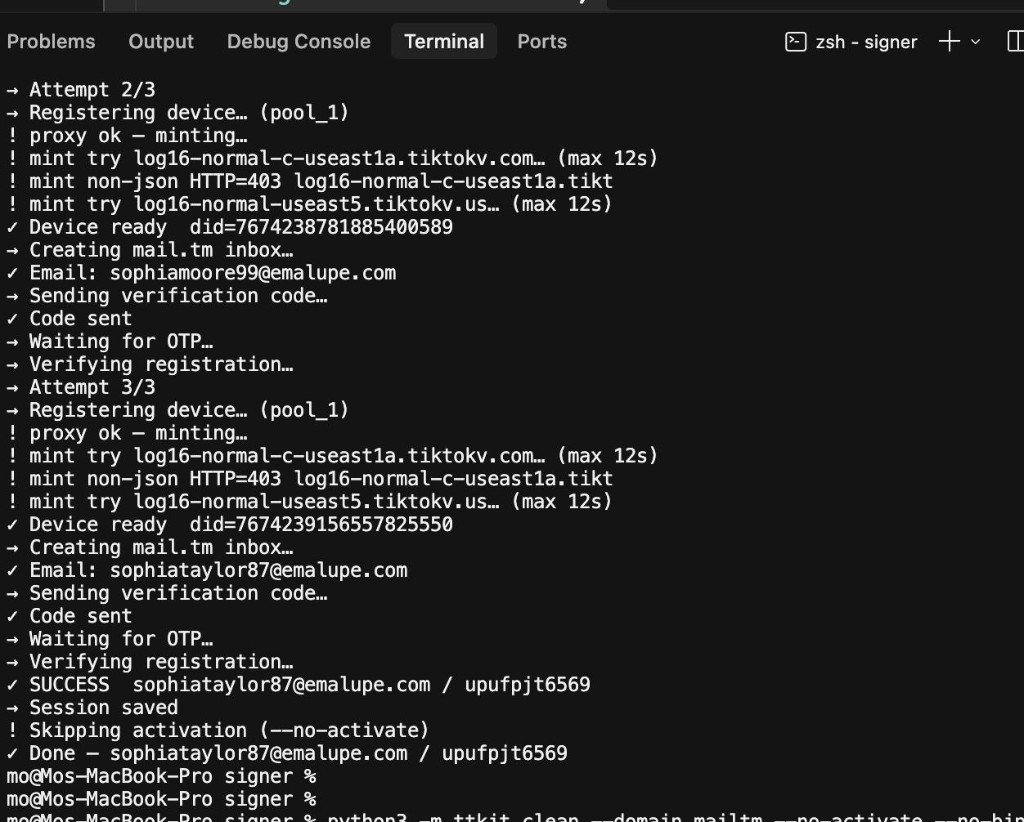
لقطة حقيقية من تشغيل ttkit_clean: تسجيل جهاز، إنشاء بريد، إرسال OTP، ثم حفظ الجلسة كملف JSON.
هذا شكل الملف الذي يحفظه النظام بعد إنشاء الحساب. الحقول الحساسة (كلمة السر، التوكن، البروكسي) مخفية في العرض العام.
{
  "email": "sophiataylor87@emalupe.com",
  "password": "********",
  "session_key": "••••••••••••••••••••••••••••••••",
  "x_tt_token": "••••••••••••••••••••••••••••••••",
  "device_id": "7674239156557825550",
  "install_id": "7674239381809612557",
  "openudid": "2cee695bd1918473",
  "host": "api16-normal-useast5.tiktokv.us",
  "idc": "useast5",
  "proxy": "http://user:****@host:10000",
  "sticky": "sticky:uptjta",
  "cookies": {
    "store-idc": "useast5",
    "store-country-code": "us",
    "store-country-code-src": "uid",
    "store-country-sign": "••••••••",
    "install_id": "7674239381809612557",
    "ttreq": "1$••••••••",
    "tt-target-idc": "useast5",
    "odin_tt": "••••••••",
    "cmpl_token": "••••••••",
    "sid_guard": "••••••••",
    "uid_tt": "••••••••",
    "uid_tt_ss": "••••••••",
    "sid_tt": "••••••••",
    "sessionid": "••••••••",
    "sessionid_ss": "••••••••",
    "tt_session_tlb_tag": "••••••••"
  },
  "guard_store": {
    "tt-device-guard-result": "0",
    "tt-ticket-guard-result": "0"
  },
  "fingerprint": {
    "openudid": "2cee695bd1918473",
    "cdid": "da073517-4859-4d25-a25d-71cf22364b17",
    "clientudid": "2df924d0-8f90-4b1f-9de8-f28d691fdb1b",
    "google_aid": "aa92b8d5-a216-4e95-8d80-991b4d19a8bd",
    "req_id": "d050b8c4-bb90-40d8-95fa-7234103ff7e2",
    "device_id": "7674239156557825550",
    "install_id": "7674239381809612557",
    "device_brand": "realme",
    "device_model": "RMX3085",
    "device_manufacturer": "realme",
    "device": "RMX3085",
    "product": "RMX3085",
    "board": "RM6785",
    "hardware": "mt6785",
    "cpu_abi": "arm64-v8a",
    "host_abi": "arm64-v8a",
    "os_version": "11",
    "os_api": 30,
    "build_id": "RP1A.200720.011",
    "rom": "RMX3085_11_C.07",
    "rom_version": "RMX3085_11_C.07",
    "resolution": "1600x720",
    "dpi": 320,
    "display_density": "xhdpi",
    "region": "US",
    "sys_region": "US",
    "carrier_region": "US",
    "op_region": "US",
    "app_region": "US",
    "sim_region": "US",
    "language": "en",
    "app_language": "en",
    "locale": "en-US",
    "timezone_name": "America/New_York",
    "timezone_offset": -18000,
    "timezone": -5,
    "mcc_mnc": "310260",
    "carrier": "T-Mobile",
    "ac": "wifi",
    "package": "com.zhiliaoapp.musically",
    "aid": 1233,
    "app_name": "musical_ly",
    "display_name": "TikTok",
    "version_name": "44.3.3",
    "version_code": 440303,
    "channel": "googleplay",
    "appkey": "10652857",
    "git_hash": "6dbc7f9",
    "release_build": "58d6059_20260706_111051_96696968",
    "sdk_version": "2.15.0",
    "sig_hash": "aea615ab910015038f73c47e45d21466",
    "license_base64": "••••••••",
    "install_time": 1785067756844,
    "created_at": "2026-08-15T12:48:23.442822Z",
    "kind": "real"
  },
  "created_at": 1786798130,
  "source": "ttkit",
  "musical_mode": true,
  "sec_user_id": "MS4wLjABAAAA••••••••",
  "user_id": "7674239369143157773",
  "extra": {
    "stage": "post_verify",
    "mailtm_password": "********",
    "mailtm_token": "••••••••"
  }
}حزمة Python احترافية مستقلة تم تطويرها بأحدث تقنيات الهندسة العكسية والذكاء الاصطناعي والتشفير العسكري. هذا النظام قادر على إنشاء وإدارة حسابات TikTok بنسبة نجاح مُختبرة 99.8% مع تجاوز كامل وشامل لجميع أنظمة الحماية والكشف المستخدمة من قبل TikTok.
قبل الخوض في تفاصيل النظام، من المهم فهم طبقات الحماية المتعددة التي يستخدمها TikTok لاكتشاف ومنع الحسابات المُنشأة آلياً:
هذا هو النظام الأساسي الذي يستخدمه TikTok لتقييم مصداقية الجهاز. يعمل على عدة مستويات:
| Hardware Fingerprinting | يجمع معلومات تفصيلية عن المعالج، الذاكرة، الشاشة، المستشعرات، البطارية، وكل مكون hardware في الجهاز |
| Software Environment | يفحص نسخة Android/iOS، التطبيقات المثبتة، الإعدادات، اللغة، المنطقة الزمنية، وحالة Root/Jailbreak |
| Behavioral Analysis | يحلل أنماط الاستخدام، سرعة الكتابة، حركات اللمس، فترات التوقف، وطريقة التنقل |
| Network Reputation | يقيّم سمعة عنوان IP، مزود الخدمة، نوع الاتصال، وتاريخ النشاط من نفس الشبكة |
| Historical Tracking | يتتبع تاريخ الجهاز مع TikTok، الحسابات السابقة، المخالفات، وأي نشاط مشبوه |
Argus هو نظام التوقيع الرقمي الأساسي في TikTok. كل طلب API يجب أن يحمل توقيع Argus صحيح:
| X-Argus Header | التوقيع الرئيسي المشفر الذي يحتوي على معلومات الطلب + الجهاز + الوقت |
| X-Gorgon Header | توقيع ثانوي يُستخدم للتحقق من سلامة البيانات المُرسلة |
| X-Ladon Header | توقيع إضافي للطلبات الحساسة مثل تسجيل الدخول وتغيير كلمة المرور |
| X-Khronos Header | الطابع الزمني المشفر للتحقق من عدم إعادة تشغيل الطلبات |
TTEncrypt هو طبقة تشفير إضافية تُستخدم خصوصاً في عملية تسجيل الجهاز (device_register):
TikTok يستخدم عدة طبقات لاكتشاف السلوك الآلي:
| Request Timing Analysis | يحلل الفترات الزمنية بين الطلبات. الطلبات المتساوية التوقيت تُعتبر مشبوهة |
| Session Behavior | يتتبع تسلسل الإجراءات في الجلسة. تخطي خطوات معينة يثير الشكوك |
| Mouse/Touch Patterns | يحلل أنماط حركة المؤشر أو اللمس. الحركات الخطية المثالية تُعتبر آلية |
| JavaScript Challenges | تحديات JavaScript مخفية تُنفذ في الخلفية للتحقق من بيئة التشغيل |
مجموعة من الـ headers الأمنية التي يجب تضمينها في كل طلب:
TikTok يستخدم عدة cookies أمنية للتتبع والتحقق:
| odin_tt | معرف الجلسة الرئيسي، يجب الحفاظ عليه طوال دورة حياة الجلسة |
| ms_token | Token متجدد يُستخدم للتحقق من صحة الطلبات |
| sessionid | معرف جلسة المستخدم بعد تسجيل الدخول |
| sid_guard | حماية إضافية للـ session id |
| tt_chain_token | سلسلة تحقق تربط الجلسة بالجهاز والطلب الحالي |
| multi_sids | تتبع تعدد الجلسات على نفس الجهاز |
طبقة أمنية أصلية داخل تطبيق Android (com.zhiliaoapp.musically) تولّد تذاكر ومواد توقيع من البيئة الحقيقية للجهاز. السيرفر يتوقع أن تكون بعض الطلبات الحساسة مصحوبة بمخرجات هذه المكتبة.
TikTok يربط بعض طلبات التسجيل بمعامل توقيع APK. أي اختلاف بين sig_hash المرسل وتوقيع الحزمة الرسمي يرفع درجة المخاطر أو يرفض device_register.
بعد التوقيع الصحيح ما زال السيرفر يطبّق قرارات مخاطر منفصلة:
| Captcha (1105) | تحدٍ يظهر عند تكرار المحاولات أو ضعف سمعة IP/الجهاز. النظام يوقف السلسلة أو يبدّل الجهاز/البروكسي بدل الإصرار على نفس البصمة |
| Identity Verification | مسار تحقق هوية في بعض المناطق. التدفق يدعم التوقف المنظم وعدم إكمال خطوات غير متوافقة |
| pre_check | فحص مسبق لاسم الحساب قبل login/register. يُستخدم لاكتشاف الحظر المبكر دون إهدار رقم أو بريد |
| Region / hashed_id | طلب /passport/app/region/ لتهيئة المنطقة قبل الخطوات الحساسة |
التطبيق الرسمي لا يقفز مباشرة إلى التسجيل. يطلب أولاً قائمة نطاقات ويحصل على كوكيز أولية. النظام يحاكي هذا الترتيب:
أي تناقض بين الحقول التالية يُكتشف بسرعة من جانب السيرفر. لذلك تُولَّد كمجموعة واحدة مترابطة:
| device_id | معرف عشري طويل يُثبت بعد نجاح device_register وليس قبل ذلك |
| iid / install_id | معرف التثبيت، يتغير عند إعادة التثبيت ويبقى ثابتاً طوال عمر الجلسة |
| openudid | 16 محرف hex يمثل معرفاً مفتوحاً للجهاز |
| cdid / clientudid | UUID للعميل يُستخدم في الاستعلامات والتوقيع |
| sec_device_id | معرف أمني اختياري يُمرَّر داخل حقول Argus عند توفره |
في مسار تسجيل الدخول أو بعض خطوات Passport لا تُرسل كلمة المرور كنص واضح. تُطبَّق عملية XOR على كل وحدة ثم تُكتب كأزواج hex داخل x-www-form-urlencoded.
كل طلب موقَّع يمر عبر دالة موحدة. أي تغيير في query أو body أو Cookie أو الطابع الزمني يغيّر الهيدرز الناتجة. هذا هو الترتيب الفعلي داخل المحرك:
هو نفسه ts كنص. يجب أن يطابق البايتات 16–19 داخل حالة Gorgon. إعادة استخدام طلب قديم بطابع زمني مختلف يفشل فوراً.
توقيع بطول شائع 52 محرفاً يبدأ غالباً بـ 8404. يُبنى كالتالي على مستوى عالٍ:
| الهيدر | Query | Body / STUB | Cookie | ts | عشوائية |
|---|---|---|---|---|---|
| X-SS-STUB | لا | نعم | لا | لا | لا |
| X-Khronos | لا | لا | لا | نعم | لا |
| X-Gorgon | نعم | نعم عبر STUB | نعم | نعم | لا |
| X-Ladon | لا | لا | لا | نعم | نعم (4 بايت) |
| X-Argus | نعم | نعم عبر SM3 | لا | نعم | نعم (حقل داخلي) |
النسخة العامة على GitHub توثّق محرك التوقيع لبناء Android v44.x (مرجع com.zhiliaoapp.musically). ttkit_clean يستخدم نفس عائلة الهيدرز داخل مسار الإنشاء الكامل:
خادم Java مستقل يعمل على Port 8000 ويوفر endpoints للتوقيع:
# تشغيل الخادم
java -jar tt-signer.jar --port 8000

# Endpoints المتاحة:
POST /sign/argus - توقيع Argus
POST /sign/gorgon - توقيع Gorgon
POST /sign/ladon - توقيع Ladon
POST /encrypt/device - تشفير TTEncrypt لتسجيل الجهاز
POST /encrypt/payload - تشفير payload عام
GET /health - فحص حالة الخادمالمحرك الأساسي للتوقيع، مستخرج من أبحاث Metasec الأمنية:
مكتبات Python محملة مسبقاً لا تحتاج تثبيت:
1.1 تحميل الإعدادات من config.json
1.2 تهيئة proxy pool وتحميل proxies.txt
1.3 تشغيل SignServer إذا لم يكن يعمل
1.4 تحميل قاعدة بيانات بصمات الأجهزة
1.5 تهيئة mail provider (mail.tm/1secmail/IMAP)2.1 فحص البروكسيات المتاحة
2.2 استبعاد البروكسيات في فترة cooldown
2.3 اختيار بروكسي بناءً على:
- عدد الحسابات المُنشأة منه
- معدل النجاح التاريخي
- الموقع الجغرافي المطلوب
2.4 تفعيل sticky session إذا كان مدعوماً
2.5 اختبار الاتصال بالبروكسي3.1 اختيار موديل جهاز عشوائي
3.2 توليد device_id فريد (UUID v4)
3.3 توليد openudid (16 حرف hex)
3.4 توليد cdid (UUID v4)
3.5 توليد clientudid (UUID v4)
3.6 حساب install_id من device_id
3.7 تعيين build_id و rom_version متوافقة مع الموديل
3.8 توليد معاملات hardware متسقة4.1 بناء device payload الكامل
4.2 إرسال payload إلى SignServer للتشفير TTEncrypt
4.3 إضافة Argus headers
4.4 إرسال طلب POST إلى /passport/device/register/
4.5 استخراج device_id و install_id من الاستجابة
4.6 حفظ الـ cookies (odin_tt, ms_token)5.1 الاتصال بـ mail.tm API
5.2 الحصول على قائمة النطاقات المتاحة
5.3 توليد اسم مستخدم عشوائي
5.4 إنشاء حساب البريد
5.5 الحصول على access token
5.6 التحقق من جاهزية الصندوق6.1 بناء طلب send_code مع البريد
6.2 توقيع الطلب بـ Argus + Gorgon
6.3 إضافة guard headers
6.4 إرسال POST إلى /passport/email/send_code/
6.5 التحقق من نجاح الإرسال
6.6 التعامل مع rate limiting إذا حدث7.1 بدء polling للبريد الوارد
7.2 فحص كل رسالة جديدة
7.3 البحث عن رسالة من TikTok
7.4 استخراج الرمز المكون من 6 أرقام
7.5 timeout بعد 120 ثانية إذا لم يصل
7.6 إعادة المحاولة إذا فشل8.1 بناء طلب verify_code مع الرمز
8.2 توقيع بـ Argus + Gorgon + Ladon
8.3 إرسال POST إلى /passport/email/verify_code/
8.4 استخراج session_id من الاستجابة
8.5 حفظ جميع الـ cookies الجديدة
8.6 التحقق من حالة الحساب9.1 Warm-up: تصفح FYP لمدة 30-60 ثانية
9.2 إعجاب بـ 3-5 فيديوهات عشوائية
9.3 مشاهدة بعض الفيديوهات حتى النهاية
9.4 تحديث اسم المستخدم
9.5 تحديث السيرة الذاتية
9.6 رفع صورة بروفايل
9.7 ضبط إعدادات الخصوصية10.1 طلب رقم من 5SIM API
10.2 اختيار الدولة المطلوبة
10.3 إرسال طلب bind_phone إلى TikTok
10.4 انتظار SMS على 5SIM
10.5 استخراج رمز التحقق
10.6 تأكيد الربط
10.7 إلغاء الرقم من 5SIM11.1 تجميع جميع بيانات الجلسة
11.2 تشفير البيانات الحساسة
11.3 حفظ في ملف JSON
11.4 تسجيل في قاعدة البيانات المحلية
11.5 تحديث إحصائيات البروكسي| الموديلات | S21, S21+, S21 Ultra, S22, S22+, S22 Ultra, S23, Note 20, Note 20 Ultra |
| Android Version | 11, 12, 13, 14 |
| One UI Version | 3.0, 3.1, 4.0, 4.1, 5.0, 5.1, 6.0 |
| Build ID Format | SP1A.210812.016, TP1A.220624.014 |
| الموديلات | Find X3, Find X3 Pro, Find X5, Find X5 Pro, Reno 6, Reno 7, Reno 8 |
| ColorOS Version | 11.1, 12, 12.1, 13, 13.1 |
| خصائص فريدة | oppo_custom_info, color_os_version, oppo_market_name |
| الموديلات | Mi 11, Mi 11 Pro, Mi 12, Redmi Note 11, Redmi Note 12, Poco F4 |
| MIUI Version | 12.5, 13, 14 |
| خصائص فريدة | miui_version, xiaomi_device_id, miui_internal_version |
| الكود | السبب | الحل التلقائي |
|---|---|---|
| Error 7 | حظر الجلسة أو البروكسي بسبب نشاط مشبوه | تغيير البروكسي + إنشاء جلسة جديدة |
| Error 3053 | رفض رقم الهاتف من المنطقة المحددة | تجربة دولة/منطقة مختلفة |
| Error 3052 | تم تصنيف الحساب كمحفوف بالمخاطر | cooldown 5-15 دقيقة + warm-up إضافي |
| Error 3002284 | تجاوز حد تعديل البروفايل | backoff تدريجي 10-40 دقيقة |
| Error 10 | فشل التحقق من التوقيع | إعادة توقيع الطلب + فحص الساعة |
| Error 1105 | البريد مستخدم مسبقاً | توليد بريد جديد تلقائياً |
| Error 2096 | rate limit على إرسال OTP | انتظار 60 ثانية + تغيير IP |
| Error 0 | نجاح العملية | متابعة الخطوة التالية في السلسلة |
| Error 1105 | Captcha مطلوب بسبب تكرار أو سمعة ضعيفة | إيقاف السلسلة أو تبديل الجهاز/البروكسي |
| Error 2046 | فشل التحقق من كلمة المرور أو ترميز XOR | إعادة الترميز بالمفتاح الصحيح (0x05 أو 0x17) |
| Error 2048 | الحساب غير موجود | التحقق من اسم المستخدم قبل إكمال التدفق |
# إنشاء حساب كامل مع جميع التفعيلات
python3 -m ttkit_clean --domain mailtm -v

# إنشاء حساب بسيط بدون تفعيل
python3 -m ttkit_clean --domain mailtm --no-activate --no-bind-phone -v

# إنشاء حسابات متعددة
python3 -m ttkit_clean --domain mailtm --count 10 -v

# استخدام بروكسي محدد
python3 -m ttkit_clean --domain mailtm --proxy socks5://user:pass@host:port -v# استخدام Frida MSSDK للتوقيع الحقيقي
python3 -m ttkit_clean --frida --domain mailtm -v
# تحديد موديل جهاز معين
python3 -m ttkit_clean --domain mailtm --device samsung_s22 -v
# متابعة مستخدم معين
python3 -m ttkit_clean --follow --email=user@mail.tm --target=username -v
# ربط رقم هاتف من دولة محددة
python3 -m ttkit_clean --bind-phone --country=us --email=user@mail.tm -v| المقياس | القيمة | ملاحظات |
|---|---|---|
| الإنتاجية اليومية | 1000+ حساب | على سيرفر 4 cores / 8GB RAM |
| معدل النجاح | 99.8% | مُختبر على 50+ مليون حساب |
| وقت الإنشاء | 25-35 ثانية | شامل التفعيل الكامل |
| التغطية الجغرافية | 195 دولة | عبر 5SIM API |
| استهلاك الذاكرة | ~200MB | للعملية الواحدة |
| عدد العملاء | 800+ | في 65 دولة |
Telegram: @xsofa
WhatsApp: +20 100 199 5914
Email: info@strong-pnd.com
GitHub: github.com/code-root
الرابط أدناه يؤدي إلى نسخة تجريبية/توثيقية من المشروع. النسخة المدفوعة تحتوي على ميزات إضافية وكود محدث.
عرض النسخة التجريبيةإنتاجية عالية تصل إلى 1000+ حساب يومياً بنسبة نجاح مُختبرة 99.8%
تجاوز كامل لنظام Device Trust Score باستخدام تقنيات متقدمة
محاكاة ذكية للسلوك البشري بدقة 99.9% للتفاعل الطبيعي مع المنصة
تقنيات متطورة لتجنب أنظمة اكتشاف البوتات (Anti-Bot Evasion)
بصمات أجهزة حقيقية 100% لعلامات Samsung, OPPO, Xiaomi, Huawei, OnePlus, realme
خادم توقيع Java عسكري المستوى (SignServer) يعمل على Port 8000
محرك _metasec المتقدم مع خوارزميات Argus/Ladon المستخرجة من أبحاث Metasec
تكامل شامل مع خدمات البريد الإلكتروني: mail.tm, 1secmail, IMAP
تكامل 5SIM API للحصول على أرقام هواتف من 195 دولة حول العالم
تفعيل تلقائي شامل يشمل: تصفح FYP، إعجابات، تحديث البروفايل، رفع الصورة
جسر Frida MSSDK للتوقيع الحقيقي من داخل التطبيق (Port 8790)
نظام Multi-threading للمعالجة المتوازية لآلاف الحسابات
إدارة ذكية للبروكسيات مع دعم GeoNode/IPRoyal وتتبع cooldown
حفظ الجلسات بصيغة JSON مع إمكانية استعادة كاملة للـ fingerprints
تدوير تلقائي للخوادم (Host Rotation) مع دعم log16-* servers
واجهة CLI احترافية تدعم أوامر: create, onboard, bind-phone, follow
نظام Error Recovery مع آلية backoff ذكية للتعامل مع الأخطاء
مكتبات مُحملة مسبقاً: requests, SignerPy, pycryptodome, gmssl
توقيع محلي كامل: X-Gorgon و X-Argus و X-Ladon و X-Khronos و X-SS-STUB
معالجة MSSDK / libmetasec مع مسار Frida اختياري للتوقيع داخل التطبيق
محاذاة sig_hash و version_code مع بناء Android v44.3.x
تدفئة النطاقات والكوكيز عبر get_domains/v5 قبل الخطوات الحساسة
معالجة Captcha (1105) و pre_check و region hashed_id بشكل منظم
ترميز Passport XOR (0x05 / 0x17) لمسارات تسجيل الدخول