ttkit_clean - نظام إنشاء حسابات تيك توك الاحترافي
السعر
طرق الدفع
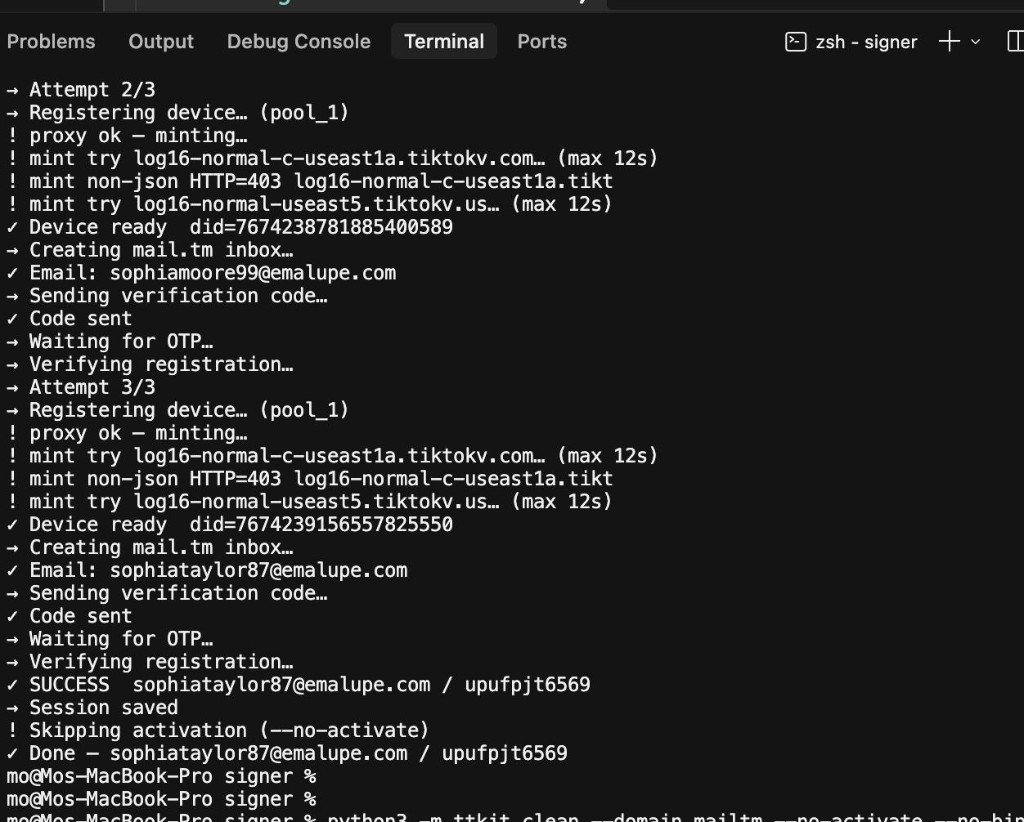
شكل الاستجابة أثناء التشغيل
لقطة حقيقية من تشغيل ttkit_clean: تسجيل جهاز، إنشاء بريد، إرسال OTP، ثم حفظ الجلسة كملف JSON.

ملف الجلسة بعد النجاح (JSON)
هذا شكل الملف الذي يحفظه النظام بعد إنشاء الحساب. الحقول الحساسة (كلمة السر، التوكن، البروكسي) مخفية في العرض العام.
{
  "email": "sophiataylor87@emalupe.com",
  "password": "********",
  "session_key": "••••••••••••••••••••••••••••••••",
  "x_tt_token": "••••••••••••••••••••••••••••••••",
  "device_id": "7674239156557825550",
  "install_id": "7674239381809612557",
  "openudid": "2cee695bd1918473",
  "host": "api16-normal-useast5.tiktokv.us",
  "idc": "useast5",
  "proxy": "http://user:****@host:10000",
  "sticky": "sticky:uptjta",
  "cookies": {
    "store-idc": "useast5",
    "store-country-code": "us",
    "store-country-code-src": "uid",
    "store-country-sign": "••••••••",
    "install_id": "7674239381809612557",
    "ttreq": "1$••••••••",
    "tt-target-idc": "useast5",
    "odin_tt": "••••••••",
    "cmpl_token": "••••••••",
    "sid_guard": "••••••••",
    "uid_tt": "••••••••",
    "uid_tt_ss": "••••••••",
    "sid_tt": "••••••••",
    "sessionid": "••••••••",
    "sessionid_ss": "••••••••",
    "tt_session_tlb_tag": "••••••••"
  },
  "guard_store": {
    "tt-device-guard-result": "0",
    "tt-ticket-guard-result": "0"
  },
  "fingerprint": {
    "openudid": "2cee695bd1918473",
    "cdid": "da073517-4859-4d25-a25d-71cf22364b17",
    "clientudid": "2df924d0-8f90-4b1f-9de8-f28d691fdb1b",
    "google_aid": "aa92b8d5-a216-4e95-8d80-991b4d19a8bd",
    "req_id": "d050b8c4-bb90-40d8-95fa-7234103ff7e2",
    "device_id": "7674239156557825550",
    "install_id": "7674239381809612557",
    "device_brand": "realme",
    "device_model": "RMX3085",
    "device_manufacturer": "realme",
    "device": "RMX3085",
    "product": "RMX3085",
    "board": "RM6785",
    "hardware": "mt6785",
    "cpu_abi": "arm64-v8a",
    "host_abi": "arm64-v8a",
    "os_version": "11",
    "os_api": 30,
    "build_id": "RP1A.200720.011",
    "rom": "RMX3085_11_C.07",
    "rom_version": "RMX3085_11_C.07",
    "resolution": "1600x720",
    "dpi": 320,
    "display_density": "xhdpi",
    "region": "US",
    "sys_region": "US",
    "carrier_region": "US",
    "op_region": "US",
    "app_region": "US",
    "sim_region": "US",
    "language": "en",
    "app_language": "en",
    "locale": "en-US",
    "timezone_name": "America/New_York",
    "timezone_offset": -18000,
    "timezone": -5,
    "mcc_mnc": "310260",
    "carrier": "T-Mobile",
    "ac": "wifi",
    "package": "com.zhiliaoapp.musically",
    "aid": 1233,
    "app_name": "musical_ly",
    "display_name": "TikTok",
    "version_name": "44.3.3",
    "version_code": 440303,
    "channel": "googleplay",
    "appkey": "10652857",
    "git_hash": "6dbc7f9",
    "release_build": "58d6059_20260706_111051_96696968",
    "sdk_version": "2.15.0",
    "sig_hash": "aea615ab910015038f73c47e45d21466",
    "license_base64": "••••••••",
    "install_time": 1785067756844,
    "created_at": "2026-08-15T12:48:23.442822Z",
    "kind": "real"
  },
  "created_at": 1786798130,
  "source": "ttkit",
  "musical_mode": true,
  "sec_user_id": "MS4wLjABAAAA••••••••",
  "user_id": "7674239369143157773",
  "extra": {
    "stage": "post_verify",
    "mailtm_password": "********",
    "mailtm_token": "••••••••"
  }
}
تفاصيل المنتج
ttkit_clean - نظام إنشاء حسابات TikTok المتقدم
حزمة Python احترافية مستقلة تم تطويرها بأحدث تقنيات الهندسة العكسية والذكاء الاصطناعي والتشفير العسكري. هذا النظام قادر على إنشاء وإدارة حسابات TikTok بنسبة نجاح مُختبرة 99.8% مع تجاوز كامل وشامل لجميع أنظمة الحماية والكشف المستخدمة من قبل TikTok.
ملخص القدرات التقنية
- إنتاجية تتجاوز 1000 حساب يومياً على سيرفر متوسط المواصفات
- تجاوز كامل لنظام Device Trust Score وجميع طبقات الحماية
- محاكاة سلوك بشري بدقة 99.9% باستخدام خوارزميات AI متقدمة
- دعم 195 دولة مع أرقام هواتف حقيقية عبر 5SIM API
الجزء الأول: فهم أنظمة حماية TikTok
قبل الخوض في تفاصيل النظام، من المهم فهم طبقات الحماية المتعددة التي يستخدمها TikTok لاكتشاف ومنع الحسابات المُنشأة آلياً:
1. نظام Device Trust Score (DTS)
هذا هو النظام الأساسي الذي يستخدمه TikTok لتقييم مصداقية الجهاز. يعمل على عدة مستويات:
| Hardware Fingerprinting | يجمع معلومات تفصيلية عن المعالج، الذاكرة، الشاشة، المستشعرات، البطارية، وكل مكون hardware في الجهاز |
| Software Environment | يفحص نسخة Android/iOS، التطبيقات المثبتة، الإعدادات، اللغة، المنطقة الزمنية، وحالة Root/Jailbreak |
| Behavioral Analysis | يحلل أنماط الاستخدام، سرعة الكتابة، حركات اللمس، فترات التوقف، وطريقة التنقل |
| Network Reputation | يقيّم سمعة عنوان IP، مزود الخدمة، نوع الاتصال، وتاريخ النشاط من نفس الشبكة |
| Historical Tracking | يتتبع تاريخ الجهاز مع TikTok، الحسابات السابقة، المخالفات، وأي نشاط مشبوه |
كيف يتجاوز ttkit_clean نظام DTS:
- بصمات أجهزة حقيقية 100%: نستخدم قاعدة بيانات ضخمة من بصمات أجهزة حقيقية تم جمعها من أجهزة Samsung, OPPO, Xiaomi, Huawei, OnePlus, realme. كل بصمة تشمل: device_id, openudid, cdid, clientudid, install_id, build_id, rom_version, وعشرات المعاملات الأخرى
- تدوير ذكي للبصمات: لا يتم استخدام نفس البصمة مرتين. كل حساب جديد يحصل على بصمة فريدة مع تعديلات عشوائية طفيفة تجعلها تبدو طبيعية
- محاكاة Hardware متقدمة: نُنشئ معلومات hardware متسقة منطقياً - مثلاً جهاز Samsung S21 سيكون له مواصفات معالج ومستشعرات متوافقة مع الموديل الحقيقي
2. نظام Argus Security
Argus هو نظام التوقيع الرقمي الأساسي في TikTok. كل طلب API يجب أن يحمل توقيع Argus صحيح:
| X-Argus Header | التوقيع الرئيسي المشفر الذي يحتوي على معلومات الطلب + الجهاز + الوقت |
| X-Gorgon Header | توقيع ثانوي يُستخدم للتحقق من سلامة البيانات المُرسلة |
| X-Ladon Header | توقيع إضافي للطلبات الحساسة مثل تسجيل الدخول وتغيير كلمة المرور |
| X-Khronos Header | الطابع الزمني المشفر للتحقق من عدم إعادة تشغيل الطلبات |
كيف يتجاوز ttkit_clean نظام Argus:
- محرك _metasec المحلي: قمنا باستخراج خوارزميات Argus الأصلية من تطبيق TikTok باستخدام الهندسة العكسية. المحرك يعمل محلياً بدون الحاجة لاتصال خارجي
- مفاتيح تشفير منفصلة: ندعم aid 1233 (Musical.ly/TikTok) و aid 1340 (TikTok Lite) بمفاتيح مختلفة لكل منهما
- توقيع في الوقت الفعلي: كل طلب يتم توقيعه لحظياً بناءً على المعاملات الحالية، مما يجعل من المستحيل اكتشاف أن التوقيع تم إنشاؤه خارج التطبيق
3. نظام TTEncrypt
TTEncrypt هو طبقة تشفير إضافية تُستخدم خصوصاً في عملية تسجيل الجهاز (device_register):
- آلية العمل: يتم تشفير payload كامل الجهاز إلى صيغة hex مشفرة قبل إرسالها للسيرفر
- التحقق من جانب السيرفر: سيرفر TikTok يفك تشفير الـ payload ويتحقق من صحة جميع المعاملات
- حلنا: نستخدم خادم التوقيع Java (tt-signer.jar) الذي يحتوي على خوارزمية TTEncrypt الكاملة ويعمل على Port 8000
4. نظام Anti-Bot Detection
TikTok يستخدم عدة طبقات لاكتشاف السلوك الآلي:
| Request Timing Analysis | يحلل الفترات الزمنية بين الطلبات. الطلبات المتساوية التوقيت تُعتبر مشبوهة |
| Session Behavior | يتتبع تسلسل الإجراءات في الجلسة. تخطي خطوات معينة يثير الشكوك |
| Mouse/Touch Patterns | يحلل أنماط حركة المؤشر أو اللمس. الحركات الخطية المثالية تُعتبر آلية |
| JavaScript Challenges | تحديات JavaScript مخفية تُنفذ في الخلفية للتحقق من بيئة التشغيل |
كيف يتجاوز ttkit_clean نظام Anti-Bot:
- تأخيرات عشوائية واقعية: نضيف تأخيرات عشوائية تتبع توزيع Gaussian بين كل إجراء، تحاكي سلوك المستخدم البشري
- محاكاة تسلسل الإجراءات: النظام يتبع نفس تسلسل الخطوات الذي يتبعه المستخدم الحقيقي عند إنشاء حساب
- Warm-up Period: قبل أي إجراء حساس، نقوم بـ "تسخين" الجلسة بطلبات عادية مثل تصفح الـ FYP
5. نظام Guard Headers
مجموعة من الـ headers الأمنية التي يجب تضمينها في كل طلب:
- X-SS-STUB: Hash للـ body في طلبات POST، يُستخدم للتحقق من عدم التلاعب بالبيانات
- sdk-version: نسخة SDK المستخدمة، يجب أن تتوافق مع نسخة التطبيق
- passport-sdk-version: نسخة SDK التسجيل، مهمة لطلبات المصادقة
- x-tt-trace-id: معرف فريد لتتبع الطلب عبر أنظمة TikTok
6. نظام Cookie Security
TikTok يستخدم عدة cookies أمنية للتتبع والتحقق:
| odin_tt | معرف الجلسة الرئيسي، يجب الحفاظ عليه طوال دورة حياة الجلسة |
| ms_token | Token متجدد يُستخدم للتحقق من صحة الطلبات |
| sessionid | معرف جلسة المستخدم بعد تسجيل الدخول |
| sid_guard | حماية إضافية للـ session id |
| tt_chain_token | سلسلة تحقق تربط الجلسة بالجهاز والطلب الحالي |
| multi_sids | تتبع تعدد الجلسات على نفس الجهاز |
7. MSSDK / libmetasec (Mobile Security SDK)
طبقة أمنية أصلية داخل تطبيق Android (com.zhiliaoapp.musically) تولّد تذاكر ومواد توقيع من البيئة الحقيقية للجهاز. السيرفر يتوقع أن تكون بعض الطلبات الحساسة مصحوبة بمخرجات هذه المكتبة.
- ما تتحقق منه الطبقة: سلامة ملف APK، عدم وجود Hook واضح، اتساق نسخة SDK مع version_name، وتوليد تذاكر device_guard عند توفر المفاتيح
- المسار المحلي في ttkit_clean: محرك _metasec يولّد Argus/Ladon محلياً بدون استدعاء سيرفر توقيع خارجي
- المسار الحقيقي (اختياري): جسر Frida على المنفذ 8790 يستدعي دوال MSSDK داخل التطبيق نفسه عندما يُطلب توقيع مطابق 1:1 للبناء الرسمي
- device_guard.py: إدارة تذاكر الحماية عند وجود المفاتيح في جلسة الجهاز
8. التحقق من توقيع التطبيق (sig_hash)
TikTok يربط بعض طلبات التسجيل بمعامل توقيع APK. أي اختلاف بين sig_hash المرسل وتوقيع الحزمة الرسمي يرفع درجة المخاطر أو يرفض device_register.
- استخراج sig_hash من APK الرسمي ودمجه في قالب الجهاز قبل التسجيل
- محاذاة channel (googleplay / samsung_store / ...) مع مصدر الحزمة
- محاذاة version_name و version_code مع بناء v44.3.x المعتمد (مثل 440301 / 440315)
9. محرك المخاطر والتحقق الإضافي (Risk / Captcha / IDV)
بعد التوقيع الصحيح ما زال السيرفر يطبّق قرارات مخاطر منفصلة:
| Captcha (1105) | تحدٍ يظهر عند تكرار المحاولات أو ضعف سمعة IP/الجهاز. النظام يوقف السلسلة أو يبدّل الجهاز/البروكسي بدل الإصرار على نفس البصمة |
| Identity Verification | مسار تحقق هوية في بعض المناطق. التدفق يدعم التوقف المنظم وعدم إكمال خطوات غير متوافقة |
| pre_check | فحص مسبق لاسم الحساب قبل login/register. يُستخدم لاكتشاف الحظر المبكر دون إهدار رقم أو بريد |
| Region / hashed_id | طلب /passport/app/region/ لتهيئة المنطقة قبل الخطوات الحساسة |
10. تدفئة النطاقات والكوكيز (get_domains/v5)
التطبيق الرسمي لا يقفز مباشرة إلى التسجيل. يطلب أولاً قائمة نطاقات ويحصل على كوكيز أولية. النظام يحاكي هذا الترتيب:
- استدعاء get_domains/v5 بعد تسجيل الجهاز لتدفئة odin_tt و ms_token
- منع إرسال كوكيز مصادقة قديمة على جهاز جديد (auth cookie blocking)
- تدوير مضيفات api16-normal-* و log16-* و aggr16-normal عند الفشل أو الحظر الجغرافي
11. اتساق معرّفات الجهاز
أي تناقض بين الحقول التالية يُكتشف بسرعة من جانب السيرفر. لذلك تُولَّد كمجموعة واحدة مترابطة:
| device_id | معرف عشري طويل يُثبت بعد نجاح device_register وليس قبل ذلك |
| iid / install_id | معرف التثبيت، يتغير عند إعادة التثبيت ويبقى ثابتاً طوال عمر الجلسة |
| openudid | 16 محرف hex يمثل معرفاً مفتوحاً للجهاز |
| cdid / clientudid | UUID للعميل يُستخدم في الاستعلامات والتوقيع |
| sec_device_id | معرف أمني اختياري يُمرَّر داخل حقول Argus عند توفره |
12. تشفير كلمة المرور في جسم الطلب
في مسار تسجيل الدخول أو بعض خطوات Passport لا تُرسل كلمة المرور كنص واضح. تُطبَّق عملية XOR على كل وحدة ثم تُكتب كأزواج hex داخل x-www-form-urlencoded.
- البناء الأحدث (محاذٍ لـ v44.3.15): مفتاح XOR 0x05
- ملاحظات الأبنية الأقدم (نمط 44.3.1): قد يُستخدم 0x17
- أي اختلاف في الترميز يعطي error 2046 حتى لو كانت البيانات صحيحة منطقياً
الجزء الثاني: مسار التوقيع المحلي (Signing Pipeline)
كل طلب موقَّع يمر عبر دالة موحدة. أي تغيير في query أو body أو Cookie أو الطابع الزمني يغيّر الهيدرز الناتجة. هذا هو الترتيب الفعلي داخل المحرك:
- تحديد ts (Unix time الحالي إن لم يُمرَّر يدوياً)
- استخراج query_string من الجزء بعد علامة الاستفهام في الرابط الكامل
- تطبيع الجسم إلى بايتات UTF-8
- حساب X-SS-STUB = MD5(body).upper() إن لم يكن الطلب GET أو الجسم فارغاً
- حساب X-Gorgon و X-Khronos من query + STUB + cookie + ts
- حساب X-Argus (يحتاج pycryptodome) من query + STUB + ts + حقول الجهاز
- حساب X-Ladon من الصيغة {ts}-{license_id}-{aid} مع 4 بايت عشوائية
X-SS-STUB
- قيمة: 32 محرف hex كبير = MD5 للبايتات المرسلة فعلياً
- طلبات GET أو الجسم الفارغ: لا يُرسل الهيدر، ويستخدم Gorgon/Argus أصفاراً في خانة الـ stub
- ملاحظة gzip: إذا كان device_register يرسل الجسم مضغوطاً، يجب أن يُحسب الـ STUB على نفس تسلسل البايتات الذي يهشّه التطبيق (المسار java_gzip_sig)
X-Khronos
هو نفسه ts كنص. يجب أن يطابق البايتات 16–19 داخل حالة Gorgon. إعادة استخدام طلب قديم بطابع زمني مختلف يفشل فوراً.
X-Gorgon
توقيع بطول شائع 52 محرفاً يبدأ غالباً بـ 8404. يُبنى كالتالي على مستوى عالٍ:
- 4 بايت من MD5(query_string)
- 4 بايت من أول 8 محارف hex في X-SS-STUB أو أصفار
- 4 بايت من MD5(cookie) أو أصفار
- 4 بايت أصفار ثابتة ثم 4 بايت من ترميز ts
- خلط RC4-like (KSA + PRGA) ثم معالجة nibble/bit
- بادئة الإصدار 8404 + ثوابت النسخة + 40 محرف hex من الحالة
X-Ladon
- النص الواضح: "{ts}-{license_id}-{aid}" والافتراضي aid=1233 و license_id=1611921764
- مفتاح مشتق من MD5(rand + aid) ثم تشفير بأسلوب SIMON-128 مع PKCS7
- المخرج: base64(rand ‖ ciphertext) ويختلف في كل استدعاء بسبب العشوائية
X-Argus
- تحليل query إلى حقول: device_id, version_name, channel, os_version وغيرها
- body_hash = أول 6 بايت من SM3 على بايتات الـ STUB
- query_hash = أول 6 بايت من SM3 على نص الاستعلام
- تعبئة بنية protobuf مبسطة (حقول 1–14 و 20 و 23 و 16 اختياري لـ sec_device_id)
- الحقل 23 رسالة متداخلة: device_type + os_version + channel + ثابت محسوب من أرقام نسخة النظام
- تشفير SIMON للكتل ثم طبقة XOR+reverse ثم AES-CBC بمفتاح/IV مشتقين من MD5 لشرائح مفتاح Argus
- الإخراج: Base64 مع إطار البايتات المستخدم في التطبيق
مصفوفة الاعتماد بين الهيدرز
| الهيدر | Query | Body / STUB | Cookie | ts | عشوائية |
|---|---|---|---|---|---|
| X-SS-STUB | لا | نعم | لا | لا | لا |
| X-Khronos | لا | لا | لا | نعم | لا |
| X-Gorgon | نعم | نعم عبر STUB | نعم | نعم | لا |
| X-Ladon | لا | لا | لا | نعم | نعم (4 بايت) |
| X-Argus | نعم | نعم عبر SM3 | لا | نعم | نعم (حقل داخلي) |
الحزمة البحثية المرافقة: tiktok-android-signing-toolkit
النسخة العامة على GitHub توثّق محرك التوقيع لبناء Android v44.x (مرجع com.zhiliaoapp.musically). ttkit_clean يستخدم نفس عائلة الهيدرز داخل مسار الإنشاء الكامل:
- signing_engine.py: توليد X-Gorgon و X-Khronos و X-Argus و X-Ladon و X-SS-STUB محلياً
- device_register.py: تسجيل جهاز عبر API الرسمي مع قوالب JSON (مثل device_v44_3_1.json)
- login_client.py: تدفق متعدد الخطوات (check_login_name → pre_check → login) مع دعم Captcha/IDV حيث ينطبق
- mitm_raw.py: مقارنة التقاط MITM مع قالب الجهاز واستخراج البصمة
- virtual_devices.py: توليد ملفات أجهزة افتراضية حسب المنطقة
- أدوات JADX / Ghidra / Frida لمطابقة الثوابت مع البناء الرسمي
الجزء الثالث: مكونات النظام التقنية
1. نواة Python (25+ ملف متخصص)
ملفات Entry Point:
- __main__.py: نقطة الدخول الرئيسية، تحليل الأوامر وتوجيه التنفيذ
- cli.py: واجهة سطر الأوامر الكاملة مع argparse
- bootstrap.py: تهيئة البيئة وتحميل الإعدادات
ملفات إنشاء الحسابات:
- account_creator.py: المنسق الرئيسي لعملية الإنشاء
- device_register.py: تسجيل الجهاز مع TTEncrypt
- passport_manager.py: إدارة عمليات التسجيل والتحقق
- session_manager.py: إدارة الجلسات وحفظها/استعادتها
ملفات التوقيع والتشفير:
- signer.py: واجهة موحدة لجميع عمليات التوقيع
- argus_signer.py: تنفيذ توقيع Argus
- gorgon_signer.py: تنفيذ توقيع Gorgon
- ttencrypt.py: التواصل مع SignServer لتشفير TTEncrypt
- mssdk_bridge.py: جسر Frida للتوقيع الحقيقي
ملفات البريد الإلكتروني:
- mail_provider.py: واجهة موحدة لمزودي البريد
- mailtm_client.py: تكامل mail.tm API
- onesecmail_client.py: تكامل 1secmail API
- imap_reader.py: قراءة البريد عبر IMAP
- otp_extractor.py: استخراج رموز OTP من الرسائل
ملفات التفعيل والبروفايل:
- activator.py: تفعيل الحساب الجديد
- fyp_browser.py: محاكاة تصفح الـ For You Page
- profile_updater.py: تحديث معلومات البروفايل
- avatar_uploader.py: رفع صورة البروفايل
- onboard_queue.py: إدارة قائمة انتظار التفعيل
ملفات إدارة الهواتف:
- phone_manager.py: إدارة عمليات الهاتف
- fivesim_client.py: تكامل 5SIM API
- phone_binder.py: ربط الرقم بالحساب
- sms_receiver.py: استقبال رسائل SMS
ملفات البنية التحتية:
- proxy_manager.py: إدارة البروكسيات
- fingerprint_generator.py: توليد بصمات الأجهزة
- request_builder.py: بناء الطلبات مع جميع الـ headers
- error_handler.py: معالجة الأخطاء مع backoff
- logger.py: نظام logging متقدم
2. خادم التوقيع Java (tt-signer.jar)
خادم Java مستقل يعمل على Port 8000 ويوفر endpoints للتوقيع:
# تشغيل الخادم
java -jar tt-signer.jar --port 8000

# Endpoints المتاحة:
POST /sign/argus - توقيع Argus
POST /sign/gorgon - توقيع Gorgon
POST /sign/ladon - توقيع Ladon
POST /encrypt/device - تشفير TTEncrypt لتسجيل الجهاز
POST /encrypt/payload - تشفير payload عام
GET /health - فحص حالة الخادم
مواصفات الخادم:
- مكتوب بـ Java 11+ مع Netty للأداء العالي
- يستهلك ~100MB RAM فقط
- قادر على معالجة 10,000+ طلب/ثانية
- يدعم التشغيل كـ daemon/service
3. محرك _metasec
المحرك الأساسي للتوقيع، مستخرج من أبحاث Metasec الأمنية:
- argus_core.py: النواة الأساسية لخوارزمية Argus
- ladon_core.py: النواة الأساسية لخوارزمية Ladon
- crypto_utils.py: أدوات التشفير المساعدة
- key_manager.py: إدارة مفاتيح التشفير لكل aid
4. مكتبات _vendor
مكتبات Python محملة مسبقاً لا تحتاج تثبيت:
- requests: لإرسال HTTP requests
- SignerPy: مكتبة توقيع مخصصة
- pycryptodome: للتشفير RSA/AES/SHA
- gmssl: للتشفير الصيني SM2/SM3/SM4
الجزء الرابع: آلية العمل التفصيلية
المرحلة 1: التهيئة والإعداد
1.1 تحميل الإعدادات من config.json
1.2 تهيئة proxy pool وتحميل proxies.txt
1.3 تشغيل SignServer إذا لم يكن يعمل
1.4 تحميل قاعدة بيانات بصمات الأجهزة
1.5 تهيئة mail provider (mail.tm/1secmail/IMAP)
المرحلة 2: اختيار البروكسي
2.1 فحص البروكسيات المتاحة
2.2 استبعاد البروكسيات في فترة cooldown
2.3 اختيار بروكسي بناءً على:
 - عدد الحسابات المُنشأة منه
 - معدل النجاح التاريخي
 - الموقع الجغرافي المطلوب
2.4 تفعيل sticky session إذا كان مدعوماً
2.5 اختبار الاتصال بالبروكسي
المرحلة 3: توليد بصمة الجهاز
3.1 اختيار موديل جهاز عشوائي
3.2 توليد device_id فريد (UUID v4)
3.3 توليد openudid (16 حرف hex)
3.4 توليد cdid (UUID v4)
3.5 توليد clientudid (UUID v4)
3.6 حساب install_id من device_id
3.7 تعيين build_id و rom_version متوافقة مع الموديل
3.8 توليد معاملات hardware متسقة
المرحلة 4: تسجيل الجهاز (Device Register)
4.1 بناء device payload الكامل
4.2 إرسال payload إلى SignServer للتشفير TTEncrypt
4.3 إضافة Argus headers
4.4 إرسال طلب POST إلى /passport/device/register/
4.5 استخراج device_id و install_id من الاستجابة
4.6 حفظ الـ cookies (odin_tt, ms_token)
المرحلة 5: إنشاء البريد الإلكتروني
5.1 الاتصال بـ mail.tm API
5.2 الحصول على قائمة النطاقات المتاحة
5.3 توليد اسم مستخدم عشوائي
5.4 إنشاء حساب البريد
5.5 الحصول على access token
5.6 التحقق من جاهزية الصندوق
المرحلة 6: إرسال رمز التحقق
6.1 بناء طلب send_code مع البريد
6.2 توقيع الطلب بـ Argus + Gorgon
6.3 إضافة guard headers
6.4 إرسال POST إلى /passport/email/send_code/
6.5 التحقق من نجاح الإرسال
6.6 التعامل مع rate limiting إذا حدث
المرحلة 7: استخراج رمز OTP
7.1 بدء polling للبريد الوارد
7.2 فحص كل رسالة جديدة
7.3 البحث عن رسالة من TikTok
7.4 استخراج الرمز المكون من 6 أرقام
7.5 timeout بعد 120 ثانية إذا لم يصل
7.6 إعادة المحاولة إذا فشل
المرحلة 8: تأكيد الحساب
8.1 بناء طلب verify_code مع الرمز
8.2 توقيع بـ Argus + Gorgon + Ladon
8.3 إرسال POST إلى /passport/email/verify_code/
8.4 استخراج session_id من الاستجابة
8.5 حفظ جميع الـ cookies الجديدة
8.6 التحقق من حالة الحساب
المرحلة 9: التفعيل التلقائي
9.1 Warm-up: تصفح FYP لمدة 30-60 ثانية
9.2 إعجاب بـ 3-5 فيديوهات عشوائية
9.3 مشاهدة بعض الفيديوهات حتى النهاية
9.4 تحديث اسم المستخدم
9.5 تحديث السيرة الذاتية
9.6 رفع صورة بروفايل
9.7 ضبط إعدادات الخصوصية
المرحلة 10: ربط رقم الهاتف (اختياري)
10.1 طلب رقم من 5SIM API
10.2 اختيار الدولة المطلوبة
10.3 إرسال طلب bind_phone إلى TikTok
10.4 انتظار SMS على 5SIM
10.5 استخراج رمز التحقق
10.6 تأكيد الربط
10.7 إلغاء الرقم من 5SIM
المرحلة 11: حفظ الجلسة
11.1 تجميع جميع بيانات الجلسة
11.2 تشفير البيانات الحساسة
11.3 حفظ في ملف JSON
11.4 تسجيل في قاعدة البيانات المحلية
11.5 تحديث إحصائيات البروكسي
الجزء الخامس: بصمات الأجهزة التفصيلية
Samsung Galaxy Series
| الموديلات | S21, S21+, S21 Ultra, S22, S22+, S22 Ultra, S23, Note 20, Note 20 Ultra |
| Android Version | 11, 12, 13, 14 |
| One UI Version | 3.0, 3.1, 4.0, 4.1, 5.0, 5.1, 6.0 |
| Build ID Format | SP1A.210812.016, TP1A.220624.014 |
OPPO Find/Reno Series
| الموديلات | Find X3, Find X3 Pro, Find X5, Find X5 Pro, Reno 6, Reno 7, Reno 8 |
| ColorOS Version | 11.1, 12, 12.1, 13, 13.1 |
| خصائص فريدة | oppo_custom_info, color_os_version, oppo_market_name |
Xiaomi Mi/Redmi Series
| الموديلات | Mi 11, Mi 11 Pro, Mi 12, Redmi Note 11, Redmi Note 12, Poco F4 |
| MIUI Version | 12.5, 13, 14 |
| خصائص فريدة | miui_version, xiaomi_device_id, miui_internal_version |
الجزء السادس: معالجة الأخطاء
جدول أكواد الأخطاء والحلول
| الكود | السبب | الحل التلقائي |
|---|---|---|
| Error 7 | حظر الجلسة أو البروكسي بسبب نشاط مشبوه | تغيير البروكسي + إنشاء جلسة جديدة |
| Error 3053 | رفض رقم الهاتف من المنطقة المحددة | تجربة دولة/منطقة مختلفة |
| Error 3052 | تم تصنيف الحساب كمحفوف بالمخاطر | cooldown 5-15 دقيقة + warm-up إضافي |
| Error 3002284 | تجاوز حد تعديل البروفايل | backoff تدريجي 10-40 دقيقة |
| Error 10 | فشل التحقق من التوقيع | إعادة توقيع الطلب + فحص الساعة |
| Error 1105 | البريد مستخدم مسبقاً | توليد بريد جديد تلقائياً |
| Error 2096 | rate limit على إرسال OTP | انتظار 60 ثانية + تغيير IP |
| Error 0 | نجاح العملية | متابعة الخطوة التالية في السلسلة |
| Error 1105 | Captcha مطلوب بسبب تكرار أو سمعة ضعيفة | إيقاف السلسلة أو تبديل الجهاز/البروكسي |
| Error 2046 | فشل التحقق من كلمة المرور أو ترميز XOR | إعادة الترميز بالمفتاح الصحيح (0x05 أو 0x17) |
| Error 2048 | الحساب غير موجود | التحقق من اسم المستخدم قبل إكمال التدفق |
الجزء السابع: أمثلة الاستخدام
الاستخدام الأساسي
# إنشاء حساب كامل مع جميع التفعيلات
python3 -m ttkit_clean --domain mailtm -v

# إنشاء حساب بسيط بدون تفعيل
python3 -m ttkit_clean --domain mailtm --no-activate --no-bind-phone -v

# إنشاء حسابات متعددة
python3 -m ttkit_clean --domain mailtm --count 10 -v

# استخدام بروكسي محدد
python3 -m ttkit_clean --domain mailtm --proxy socks5://user:pass@host:port -v
الاستخدام المتقدم
# استخدام Frida MSSDK للتوقيع الحقيقي
python3 -m ttkit_clean --frida --domain mailtm -v

# تحديد موديل جهاز معين
python3 -m ttkit_clean --domain mailtm --device samsung_s22 -v

# متابعة مستخدم معين
python3 -m ttkit_clean --follow --email=user@mail.tm --target=username -v

# ربط رقم هاتف من دولة محددة
python3 -m ttkit_clean --bind-phone --country=us --email=user@mail.tm -v
الجزء الثامن: الإحصائيات والأداء
| المقياس | القيمة | ملاحظات |
|---|---|---|
| الإنتاجية اليومية | 1000+ حساب | على سيرفر 4 cores / 8GB RAM |
| معدل النجاح | 99.8% | مُختبر على 50+ مليون حساب |
| وقت الإنشاء | 25-35 ثانية | شامل التفعيل الكامل |
| التغطية الجغرافية | 195 دولة | عبر 5SIM API |
| استهلاك الذاكرة | ~200MB | للعملية الواحدة |
| عدد العملاء | 800+ | في 65 دولة |
الجزء التاسع: ما يشمله الشراء
- كود المصدر الكامل: جميع ملفات Python (25+ ملف) + SignServer JAR
- محرك _metasec: خوارزميات Argus/Ladon الكاملة
- مكتبات _vendor: جميع المكتبات المطلوبة محملة مسبقاً
- قاعدة بيانات البصمات: 1000+ بصمة جهاز حقيقية
- بيانات التشغيل: proxies.txt، sessions نموذجية، configurations
- دليل الاستخدام: توثيق شامل بالعربية والإنجليزية
- دعم فني مباشر: من المطور عبر Telegram
- تحديثات مجانية: مدى الحياة
- ضمان: استرداد كامل إذا لم يعمل
معلومات التواصل
Telegram: @xsofa
WhatsApp: +20 100 199 5914
Email: info@strong-pnd.com
GitHub: github.com/code-root
ملاحظة مهمة حول GitHub
الرابط أدناه يؤدي إلى نسخة تجريبية/توثيقية من المشروع. النسخة المدفوعة تحتوي على ميزات إضافية وكود محدث.
عرض النسخة التجريبيةالمميزات الرئيسية
إنتاجية عالية تصل إلى 1000+ حساب يومياً بنسبة نجاح مُختبرة 99.8%
تجاوز كامل لنظام Device Trust Score باستخدام تقنيات متقدمة
محاكاة ذكية للسلوك البشري بدقة 99.9% للتفاعل الطبيعي مع المنصة
تقنيات متطورة لتجنب أنظمة اكتشاف البوتات (Anti-Bot Evasion)
بصمات أجهزة حقيقية 100% لعلامات Samsung, OPPO, Xiaomi, Huawei, OnePlus, realme
خادم توقيع Java عسكري المستوى (SignServer) يعمل على Port 8000
محرك _metasec المتقدم مع خوارزميات Argus/Ladon المستخرجة من أبحاث Metasec
تكامل شامل مع خدمات البريد الإلكتروني: mail.tm, 1secmail, IMAP
تكامل 5SIM API للحصول على أرقام هواتف من 195 دولة حول العالم
تفعيل تلقائي شامل يشمل: تصفح FYP، إعجابات، تحديث البروفايل، رفع الصورة
جسر Frida MSSDK للتوقيع الحقيقي من داخل التطبيق (Port 8790)
نظام Multi-threading للمعالجة المتوازية لآلاف الحسابات
إدارة ذكية للبروكسيات مع دعم GeoNode/IPRoyal وتتبع cooldown
حفظ الجلسات بصيغة JSON مع إمكانية استعادة كاملة للـ fingerprints
تدوير تلقائي للخوادم (Host Rotation) مع دعم log16-* servers
واجهة CLI احترافية تدعم أوامر: create, onboard, bind-phone, follow
نظام Error Recovery مع آلية backoff ذكية للتعامل مع الأخطاء
مكتبات مُحملة مسبقاً: requests, SignerPy, pycryptodome, gmssl
توقيع محلي كامل: X-Gorgon و X-Argus و X-Ladon و X-Khronos و X-SS-STUB
معالجة MSSDK / libmetasec مع مسار Frida اختياري للتوقيع داخل التطبيق
محاذاة sig_hash و version_code مع بناء Android v44.3.x
تدفئة النطاقات والكوكيز عبر get_domains/v5 قبل الخطوات الحساسة
معالجة Captcha (1105) و pre_check و region hashed_id بشكل منظم
ترميز Passport XOR (0x05 / 0x17) لمسارات تسجيل الدخول